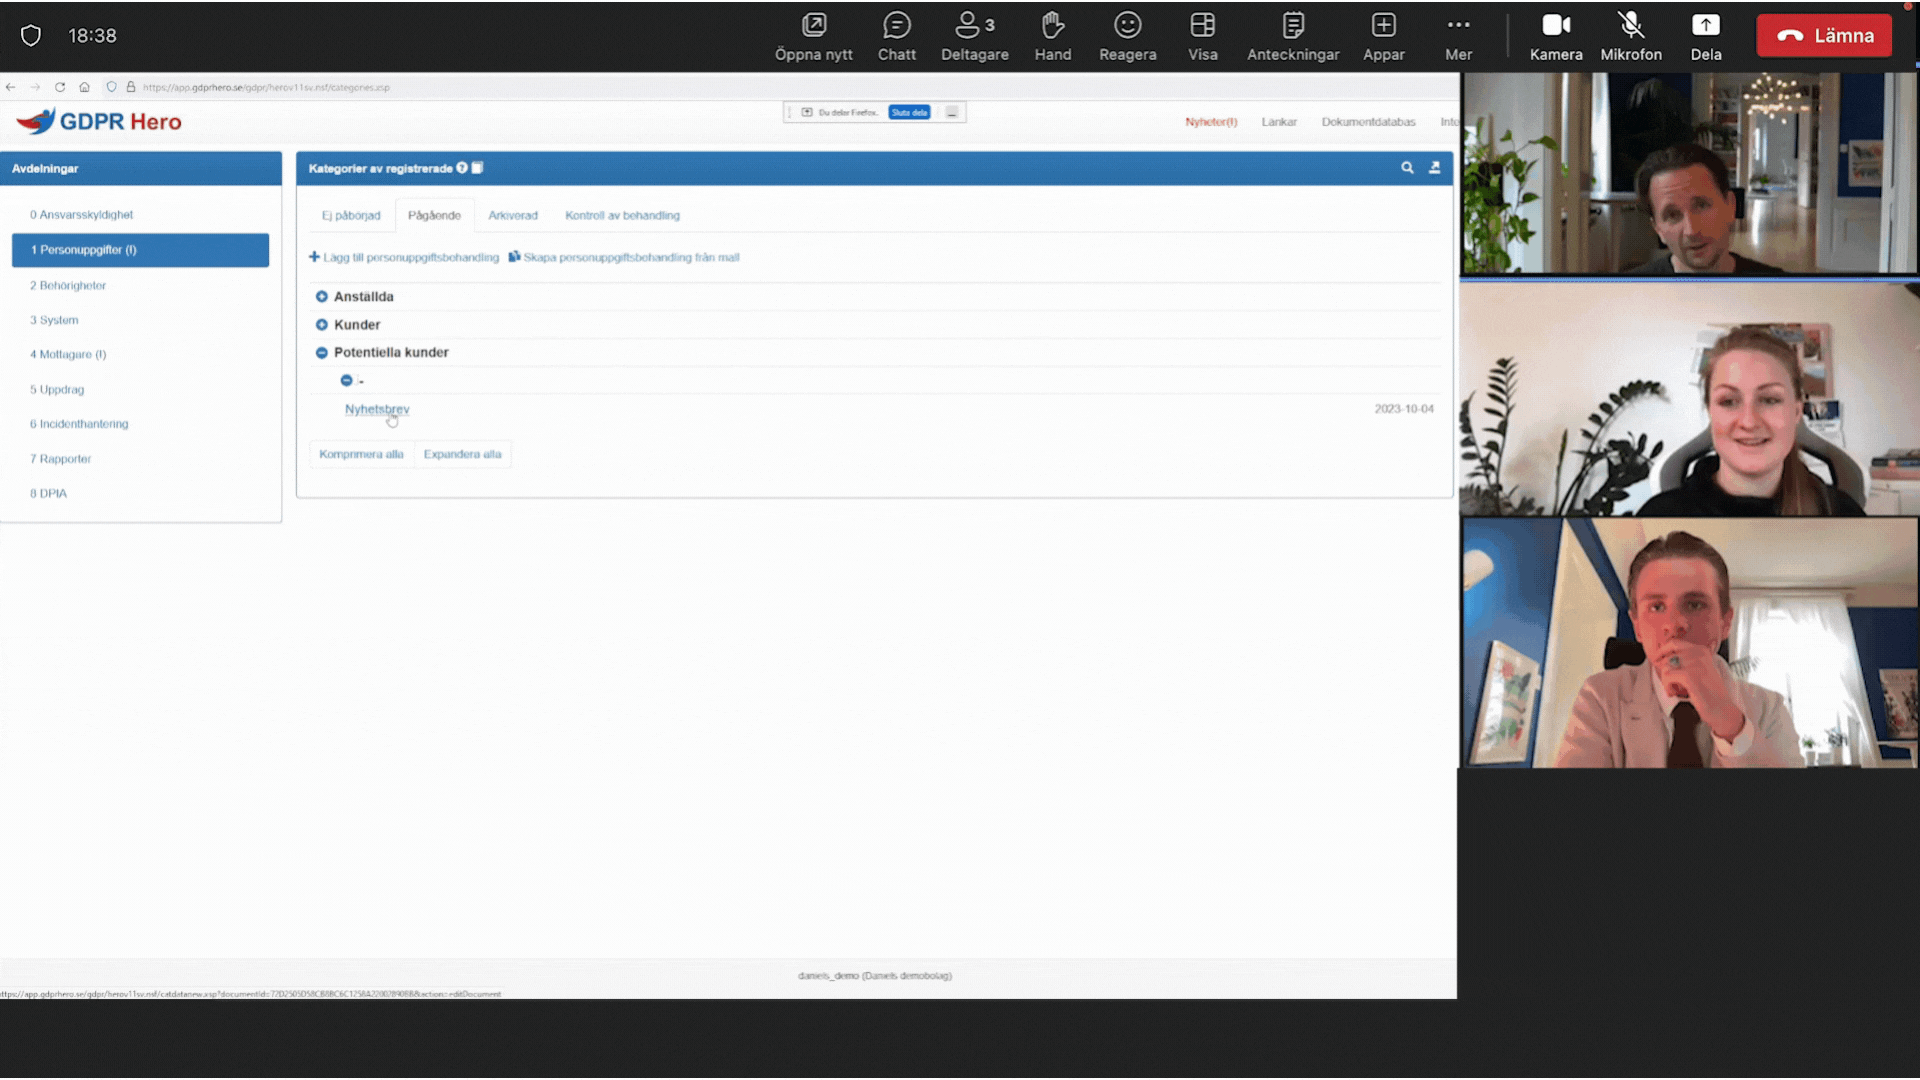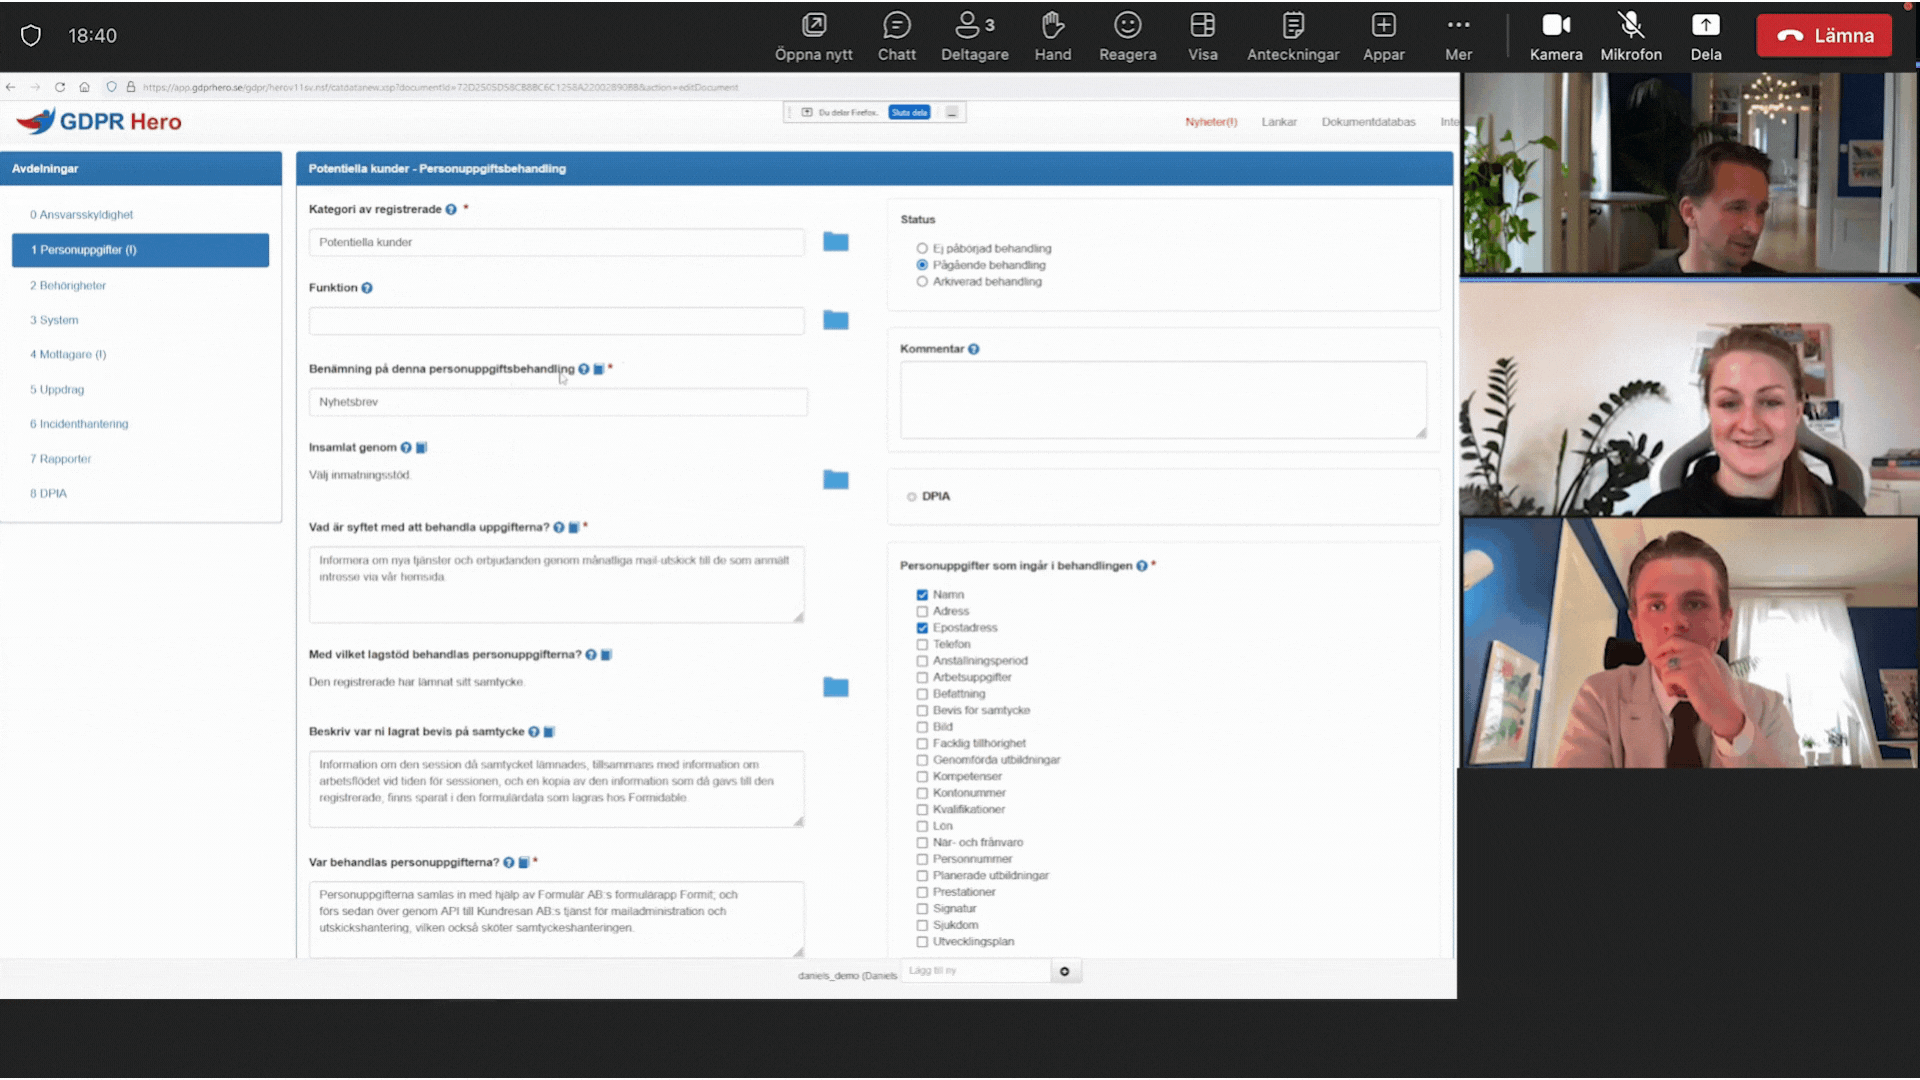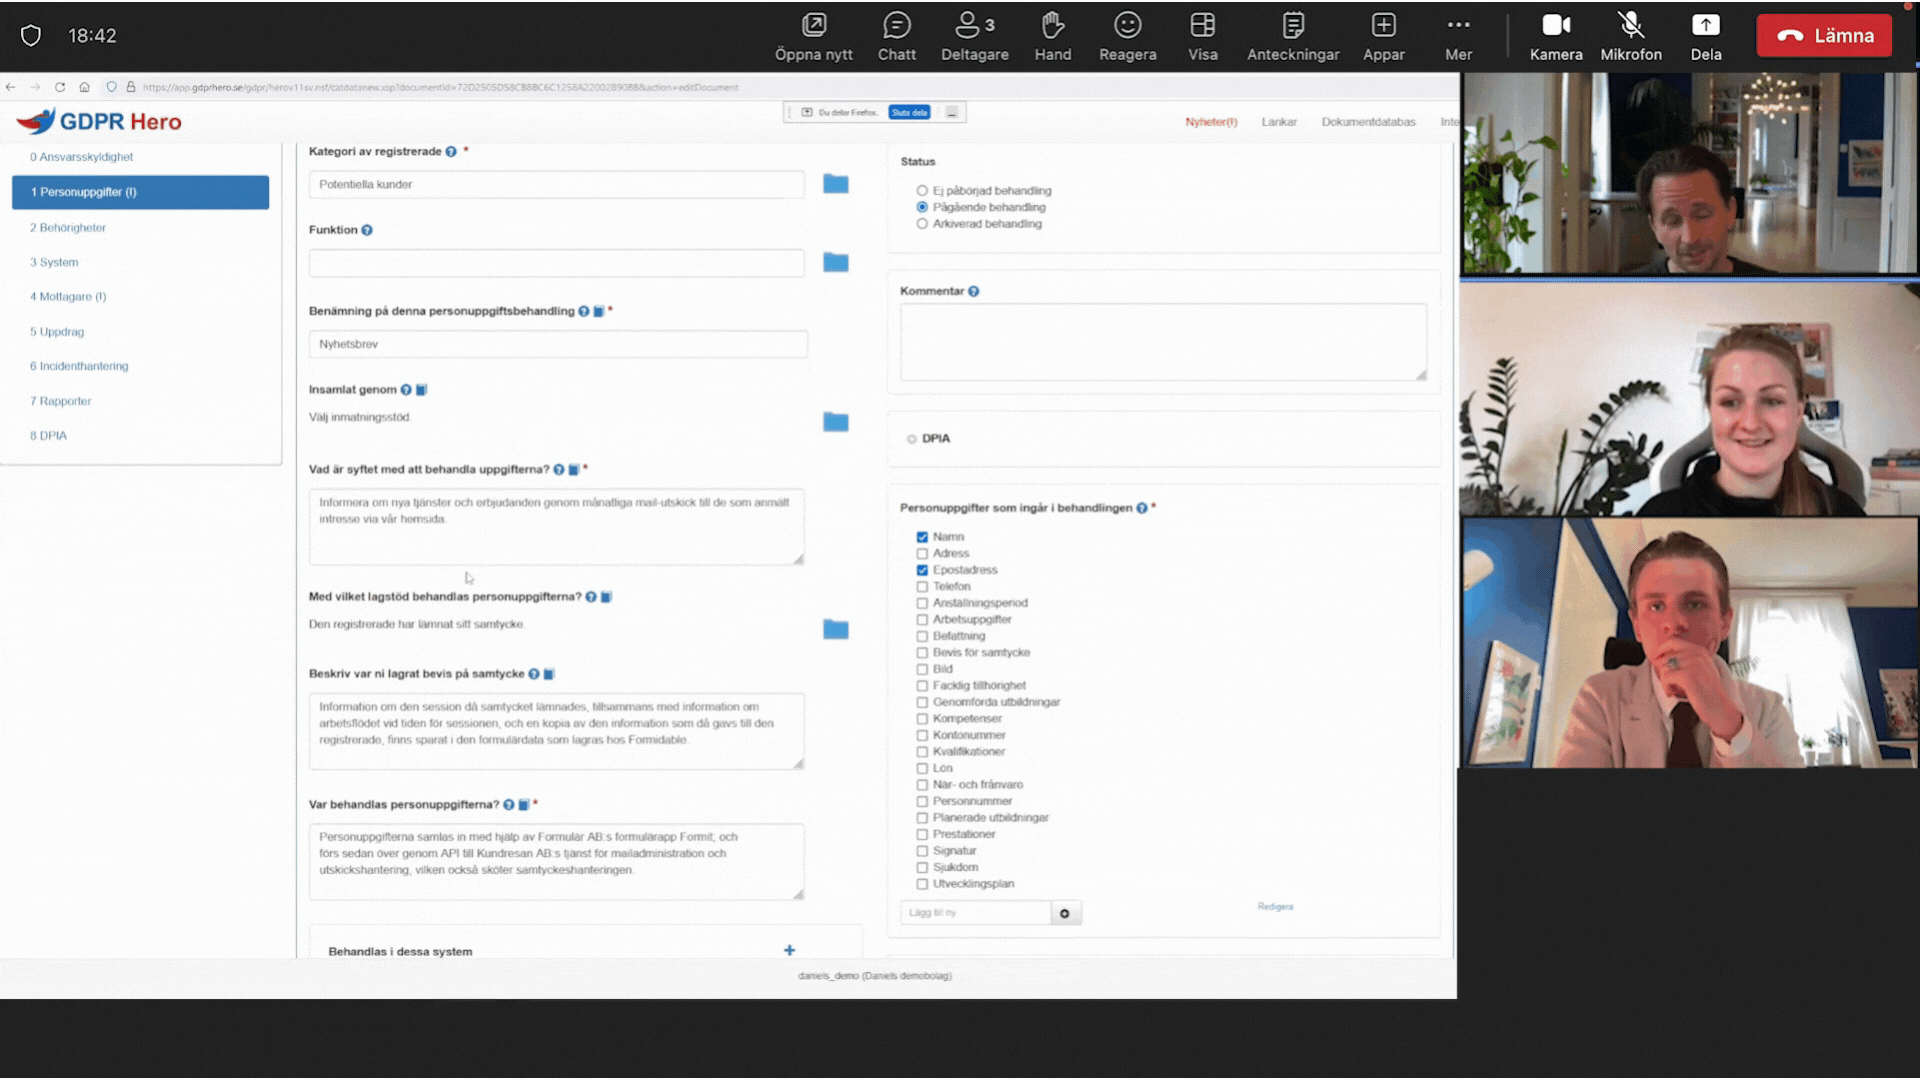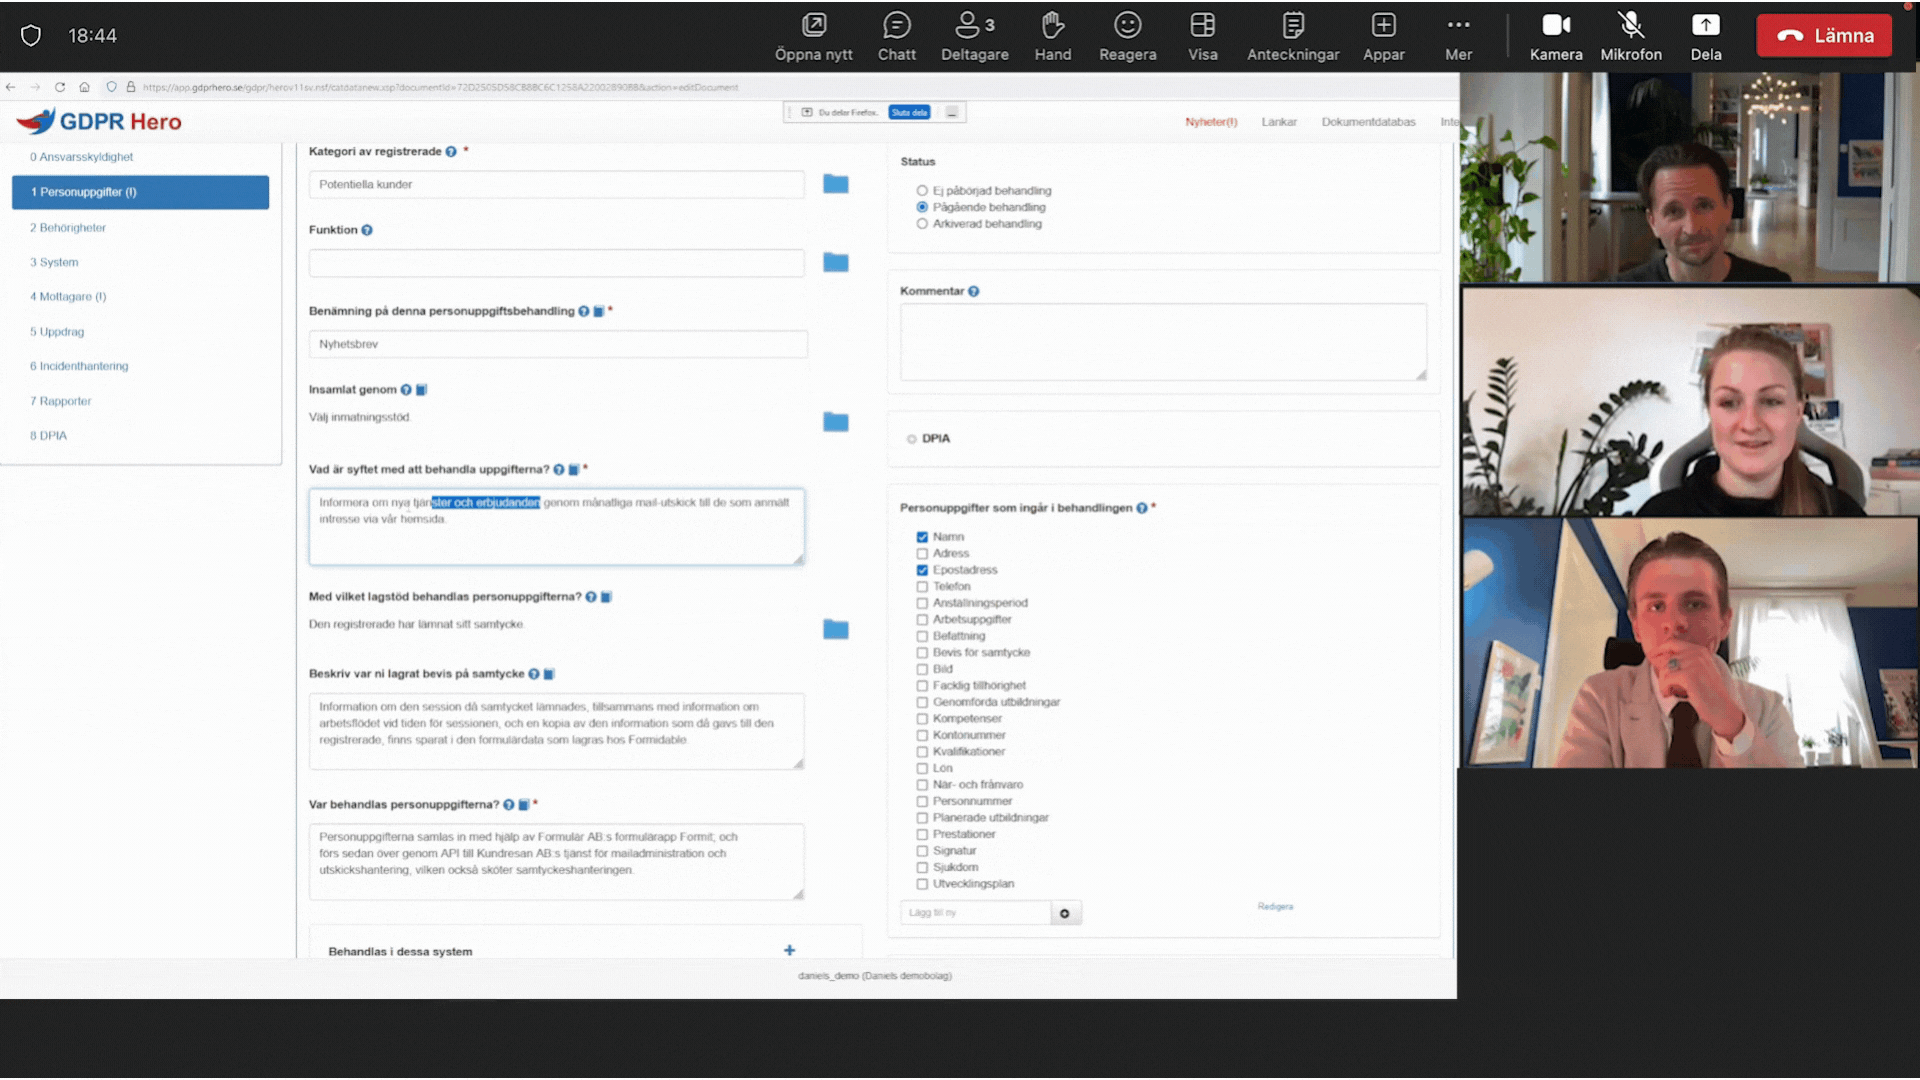
För att samla in personuppgifter krävs lagstöd, vilket regleras i artikel 6 GDPR och kallas även ibland för rättslig grund. Det finns sex olika rättsliga grunder att luta sig mot och om rättslig grund saknas är det olagligt att behandla personuppgifterna. Nedan följer...
En av de grundläggande principerna i GDPR är principen om öppenhet1, vilken bland annat innebär ett krav på att registrerade får tillgång till information vid personuppgiftsbehandlingen i lättillgängligt format, kommunicerat på ett klart och tydligt sätt. Företag har...
En av de stora utmaningarna inom EU är att all information över Internet ska tillåtas att flöda fritt mellan länder inom EU. Detta hänger samman med synen på att tjänster, varor och kapital ska kunna röra sig fritt inom EU:s inre marknad. I och med den nya...
Med anledning av den uppdagade IT-skandalen inom Transportstyrelsen, där känsliga personuppgifter har gjorts tillgängliga för personer som inte innehar säkerhetsklassificering, ska vi titta lite närmare på personuppgifter och molntjänster och hur dessa bör behandlas...
I veckans blogginlägg ska vi på ett tydligt sätt förklara innebörden av ”territoriell tillämplighet” i den nya dataskyddsförordning (GDPR). Dataskyddsförordningen ersatte personuppgiftslagen (PuL), den svenska lagen som reglerat personuppgifter får hanteras....
Personuppgiftsincidenter beror ofta på mänskliga faktorn, men det finns många olika sorters personuppgiftsincidenter. I augusti 2013 utsattes Yahoo för ett av historiens största dataintrång där mer än 1 miljard användarkonton hackades.14 I samma anda pågår just nu...